kessoft – zur Startseite
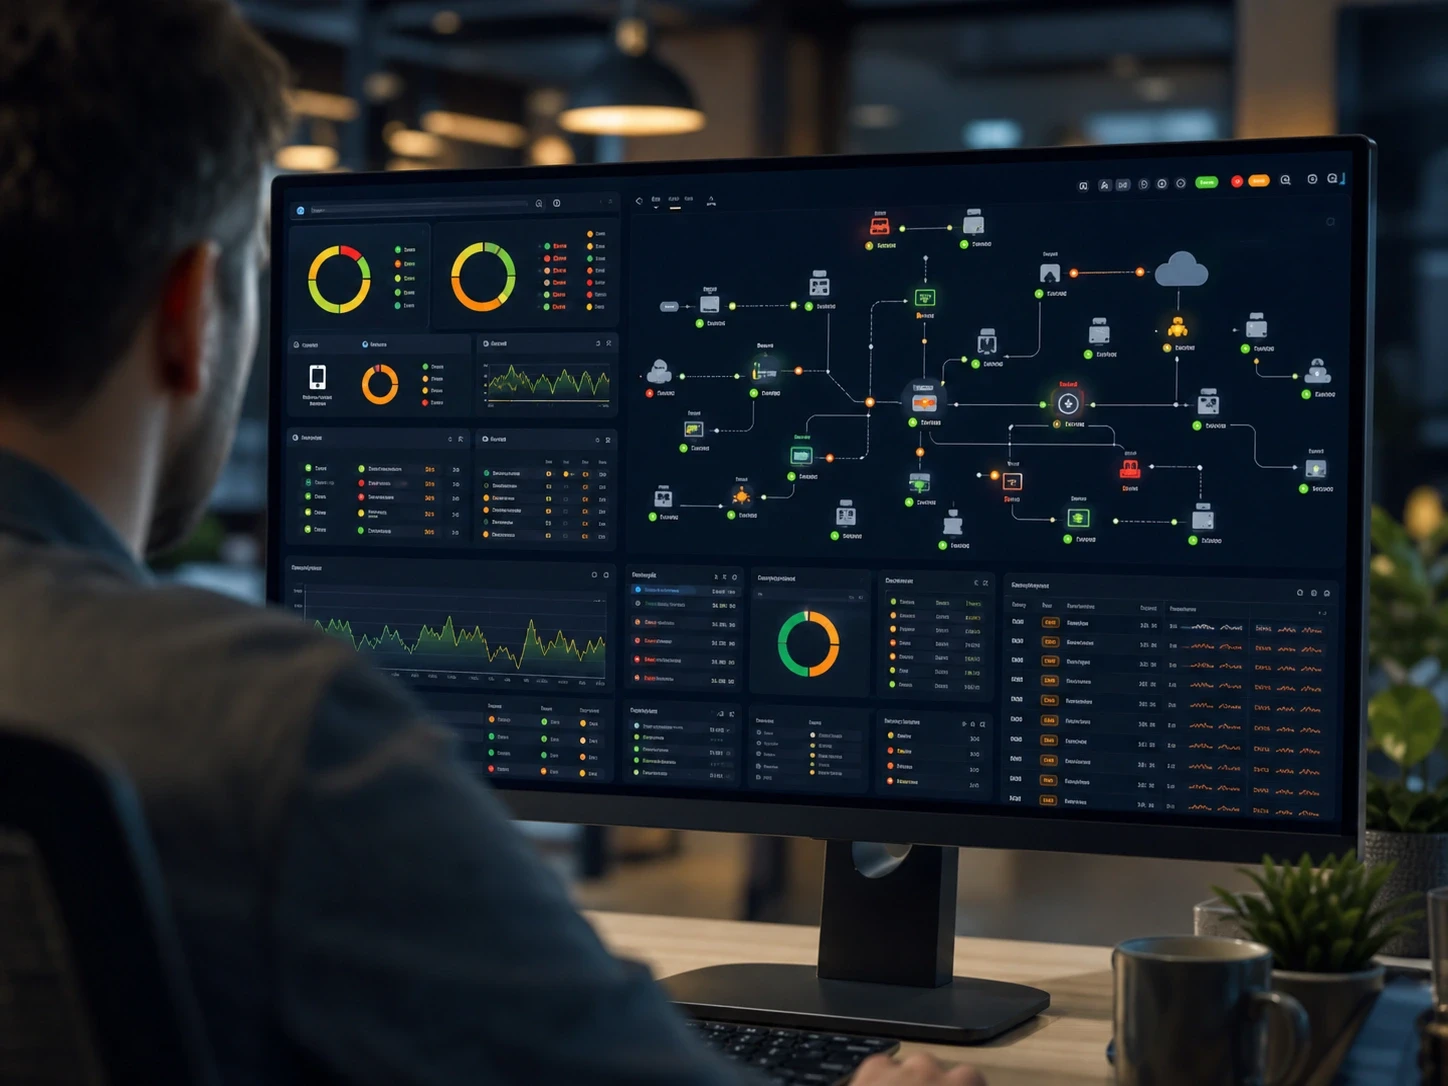
Ein Mann vor einem Bildschirm mit einem Dashboard, das den Zustand vernetzter Geräte, Diagramme und Statuslisten zeigt

Managed Services

Updates, um die Sie sich nicht kümmern

Wir spielen Sicherheitsupdates geplant und geprüft ein – erst in einer Testgruppe, dann im ganzen Unternehmen.

Die Technik, mit der wir arbeiten

  • Microsoft Intune
  • Windows Update for Business
  • Windows Autopatch
  • Microsoft Hyper-V
  • VMware vSphere
  • Proxmox VE
  • Sophos Firewall
  • FortiGate

Ausgangslage

Wenn Updates zur Glückssache werden

In vielen Unternehmen installiert Windows seine Updates irgendwie selbst, und um den Rest kümmert sich jemand, wenn Zeit ist. Browser, PDF-Reader und Java hängen Versionen hinterher, Server laufen seit Monaten ohne Neustart, und die Firmware von Firewall und Switches ist so alt wie die Geräte. Genau diese Lücken nutzen Angreifer – oft schon wenige Tage, nachdem ein Update erschienen ist.

Werkzeuge wie Microsoft Intune und Windows Autopatch verteilen Updates heute weitgehend automatisch und zeigen, welche Geräte aktuell sind. Damit Updates zuverlässig ankommen, ohne den Betrieb zu stören, braucht es aber mehr: eine Testgruppe, feste Wartungsfenster für Server, einen Weg zurück, wenn etwas schiefgeht, und jemanden, der auch Anwendungen und Firmware nicht vergisst.

Genau darum kümmern wir uns. Wir spielen Ihre Updates geplant und geprüft ein, reagieren bei akuten Lücken schnell und zeigen Ihnen regelmäßig, wo Ihre IT steht – damit Sie sich um Updates nicht mehr kümmern müssen.
Kommt Ihnen das bekannt vor?

  • Browser, PDF-Reader und Java, die seit Monaten auf einem alten Stand sind
  • Server, die niemand neu starten will, weil keiner weiß, was danach passiert
  • Firewall und Switches mit der Firmware vom Tag der Installation
  • Ein Update, das über Nacht eine wichtige Anwendung lahmgelegt hat
  • Keine Übersicht, welche Geräte noch Updates brauchen oder bald keine mehr bekommen

Patch-Management im Überblick

Aktuell, ohne den Betrieb zu stören

Wir halten Windows-Arbeitsplätze, Windows- und Linux-Server, gängige Anwendungen von Drittherstellern und die Firmware von Firewalls, Switches, Servern und Virtualisierungshosts auf dem aktuellen Stand. Für Arbeitsplätze nutzen wir Microsoft Intune und, wo Ihre Lizenzen es hergeben, Windows Autopatch.

Jedes Update geht zuerst an eine kleine Testgruppe. Erst wenn dort alles läuft, folgt der Rest des Unternehmens. Server aktualisieren wir in Wartungsfenstern, die wir mit Ihnen vereinbaren – vor kritischen Updates mit Snapshot oder Sicherung, damit es immer einen Weg zurück gibt.

Regelmäßig sehen Sie, welche Geräte auf dem aktuellen Stand sind und welche nicht. Systeme, für die der Hersteller bald keine Updates mehr liefert, erkennen wir früh und planen mit Ihnen den Ersatz.

Ihre Vorteile

Was geplante Updates für Sie leisten

Die meisten erfolgreichen Angriffe nutzen Lücken, für die es längst ein Update gibt. Wer konsequent und kontrolliert aktualisiert, schließt diese Tür, ohne neue Störungen zu schaffen.

  • Bekannte Lücken geschlossen

    Betriebssysteme, Anwendungen und Firmware bekommen Sicherheitsupdates zeitnah, nicht irgendwann.

    Gerade Programme von Drittherstellern, die sonst gern vergessen werden, behalten wir im Blick.

  • Erst getestet, dann verteilt

    Eine Testgruppe aus Ihrem Haus bekommt jedes Update zuerst.

    Macht es dort Probleme, halten wir es an, bevor es das ganze Unternehmen erreicht.

  • Kein Neustart zur Unzeit

    Server starten in vereinbarten Wartungsfenstern neu, Arbeitsplätze nach Ankündigung und mit Fristen.

    So verliert niemand ungespeicherte Arbeit, und der Betrieb läuft weiter.

  • Klarer Stand statt Bauchgefühl

    Sie sehen, welche Geräte aktuell sind, welche hinterherhinken und welche bald keine Updates mehr bekommen.

    Das hilft bei Prüfungen, Versicherungsfragen und der Planung von Neuanschaffungen.

Persönlich erreichbar

Wir unterstützen Sie gerne.

Erzählen Sie uns, wo Ihre IT heute steht und wo sie hin soll. Im Erstgespräch klären wir, was Sie brauchen – unverbindlich und ohne Fachchinesisch.

Leistungsumfang

Was wir für Sie übernehmen

Vom Arbeitsplatz bis zum Switch im Serverraum – Sie haben einen Ansprechpartner für alle Updates in Ihrem Unternehmen.

  • Updates für Windows-ArbeitsplätzeMit Windows Update for Business über Intune, auf Wunsch mit Windows Autopatch, verteilen wir Qualitäts- und Funktionsupdates in Stufen.
  • Updates für ServerWindows- und Linux-Server aktualisieren wir in vereinbarten Wartungsfenstern und prüfen danach, ob alle Dienste wieder laufen.
  • Anwendungen von DrittherstellernBrowser, PDF-Reader, Java, 7-Zip und weitere gängige Programme halten wir aktuell – ebenso Fachanwendungen, wo der Hersteller es zulässt.
  • Firmware von HardwareFirewalls, Switches, Server und die Hosts von Hyper-V, VMware und Proxmox bekommen Firmware- und Systemupdates nach Plan.
  • Testgruppe & stufenweise VerteilungWir stellen mit Ihnen eine Testgruppe zusammen, die jedes Update zuerst bekommt, und verteilen es erst danach auf alle Geräte.
  • Sicherung & Weg zurückVor kritischen Updates an Servern erstellen wir einen Snapshot oder prüfen die aktuelle Sicherung, damit wir notfalls auf den alten Stand zurückkönnen.
  • Dringende SicherheitsupdatesWird eine Lücke bereits aktiv ausgenutzt, spielen wir das Update außerhalb des normalen Rhythmus ein – kurzfristig, nach Abstimmung mit Ihnen.
  • Bericht & LebenszyklusSie erhalten regelmäßig einen Bericht zum Update-Stand und eine Übersicht, welche Systeme bald keine Herstellerupdates mehr bekommen.

Ablauf

In vier Schritten zu verlässlichen Updates

Zuerst verschaffen wir uns einen Überblick, dann legen wir mit Ihnen Regeln fest – und halten sie anschließend jeden Monat ein.

  1. Ein Mann steht vor einem Bildschirm und spricht mit einem Team, das mit Laptops an einem Konferenztisch sitzt

    Bestandsaufnahme

    Schritt 1.

    Wir erfassen Ihre Geräte, Server, Anwendungen und Hardware und sehen nach, wo Updates fehlen oder Systeme bald veralten.

  2. Eine Frau arbeitet konzentriert an einem Laptop in einem modernen Büro

    Regeln & Wartungsfenster

    Schritt 2.

    Gemeinsam legen wir Testgruppe, Wartungsfenster, Neustartregeln und den Umgang mit dringenden Updates fest.

  3. Hände auf der Tastatur eines Laptops an einem hellen Schreibtisch

    Einrichtung & Aufholen

    Schritt 3.

    Wir richten die Verteilung ein und bringen alle Systeme schrittweise auf den aktuellen Stand.

  4. Ein Mann erklärt drei Kollegen am Tisch die Zahlen auf einem großen Bildschirm

    Laufender Betrieb & Bericht

    Schritt 4.

    Wir spielen Updates nach Plan ein, kümmern uns um Ausreißer und berichten Ihnen regelmäßig über den Stand.

Partner

Hand in Hand mit starken Herstellern

Wir setzen auf bewährte Lösungen und arbeiten eng mit den Herstellern zusammen – damit Ihre IT auf einem soliden Fundament steht.

  • Microsoft Silver Partner
  • Sophos
  • Veeam
  • VMware by Broadcom
  • Proxmox
  • Fortinet
Mehr über unsere Partner

FAQ

Häufig gestellte Fragen

Ihre Frage ist nicht dabei?

Wir beantworten sie gerne persönlich.

Warum reicht das automatische Windows Update nicht?

Es kümmert sich nur um Windows und einige Microsoft-Programme. Browser, PDF-Reader, Java oder Fachanwendungen bleiben ebenso außen vor wie Server und die Firmware Ihrer Hardware. Außerdem fehlt die Kontrolle: Ohne Testgruppe und Bericht merken Sie weder, wenn ein Update Probleme macht, noch, wenn ein Gerät seit Wochen keine Updates mehr bekommt.

Was passiert, wenn ein Update Probleme macht?

Dafür gibt es die Testgruppe: Treten dort Fehler auf, halten wir die Verteilung an, bevor das ganze Unternehmen betroffen ist. Bei Servern erstellen wir vor kritischen Updates einen Snapshot oder prüfen die Sicherung, sodass wir auf den alten Stand zurückkehren können. Viele Updates lassen sich zudem gezielt wieder entfernen.

Müssen meine Mitarbeitenden dafür ihre Arbeit unterbrechen?

Kaum. Updates laden im Hintergrund, und Neustarts von Arbeitsplätzen kündigen wir mit einer Frist an, sodass jeder einen passenden Moment wählen kann. Server starten in Wartungsfenstern neu, die wir mit Ihnen vereinbaren, etwa abends oder am Wochenende.

Wie schnell werden kritische Sicherheitslücken geschlossen?

Normale Updates folgen einem festen Rhythmus, meist rund um den monatlichen Patchday von Microsoft. Wird eine Lücke bereits aktiv ausgenutzt, spielen wir das Update kurzfristig, nach Abstimmung mit Ihnen, auch außerhalb dieses Rhythmus ein.

Wir nutzen noch WSUS. Ist das ein Problem?

Microsoft hat WSUS 2024 als veraltet eingestuft und entwickelt es nicht mehr weiter. Es funktioniert vorerst noch, ist aber nicht die Zukunft. Für Arbeitsplätze empfehlen wir den Umstieg auf Intune mit Windows Update for Business oder Windows Autopatch; für Server suchen wir mit Ihnen eine passende Lösung.

Was ist mit Systemen, die keine Updates mehr bekommen?

Für sie gibt es keine Sicherheitsupdates mehr, und jede neue Lücke bleibt offen. Der Support für Windows 10 ist im Oktober 2025 ausgelaufen, der für Windows Server 2016 endet im Januar 2027. Wir zeigen Ihnen, welche Geräte betroffen sind, und planen mit Ihnen rechtzeitig den Ersatz oder Umstieg.

Mehr aus Managed Services

Alle Leistungen ansehen
  • Managed IT

    Wir betreuen Ihre gesamte IT zu einem planbaren Preis – mit festen Ansprechpartnern, die Ihre Umgebung kennen.

  • Monitoring

    Unsere Überwachung läuft Tag und Nacht und meldet Probleme, bevor aus einer Kleinigkeit ein Ausfall wird.

  • Helpdesk & Support

    Ihre Mitarbeiter erreichen uns per Telefon, Ticket oder Fernwartung – und bekommen Hilfe von Ansprechpartnern, die Ihre IT kennen.

Kontakt

Sprechen wir über Ihr Vorhaben.

Rufen Sie an, schreiben Sie uns oder buchen Sie direkt einen Termin. Auf Nachrichten antworten wir werktags.

Erreichbar Mo – Fr, 8:00 bis 17:00 Uhr

Nachricht schreiben

Erzählen Sie uns kurz, worum es geht. Felder mit * brauchen wir für die Antwort.