Ausgangslage
Die Systeme der deutschen Niederlassung wurden täglich auf ein Speichersystem im eigenen Netz gesichert. Bei einer Überprüfung zeigte sich, dass die Sicherungen mit administrativen Rechten aus demselben Netz erreichbar und damit nicht ausreichend vor Manipulation geschützt waren. Wiederherstellungen wurden nur anlassbezogen durchgeführt, belastbare Wiederherstellungszeiten lagen nicht vor.
Mit Blick auf die steigenden regulatorischen Anforderungen an die Betriebsstabilität sollte die Datensicherung neu aufgestellt und nachweisbar gemacht werden.
Ziele
- Schutz der Sicherungen vor Löschung und Verschlüsselung, auch bei kompromittierten Administratorkonten
- Eine zusätzliche Kopie außerhalb des Standorts
- Definierte und regelmäßig getestete Wiederherstellungszeiten
- Ein dokumentierter Notfallablauf mit klaren Zuständigkeiten
Lösung
Wir haben die Datensicherung nach der 3-2-1-Regel neu aufgebaut:
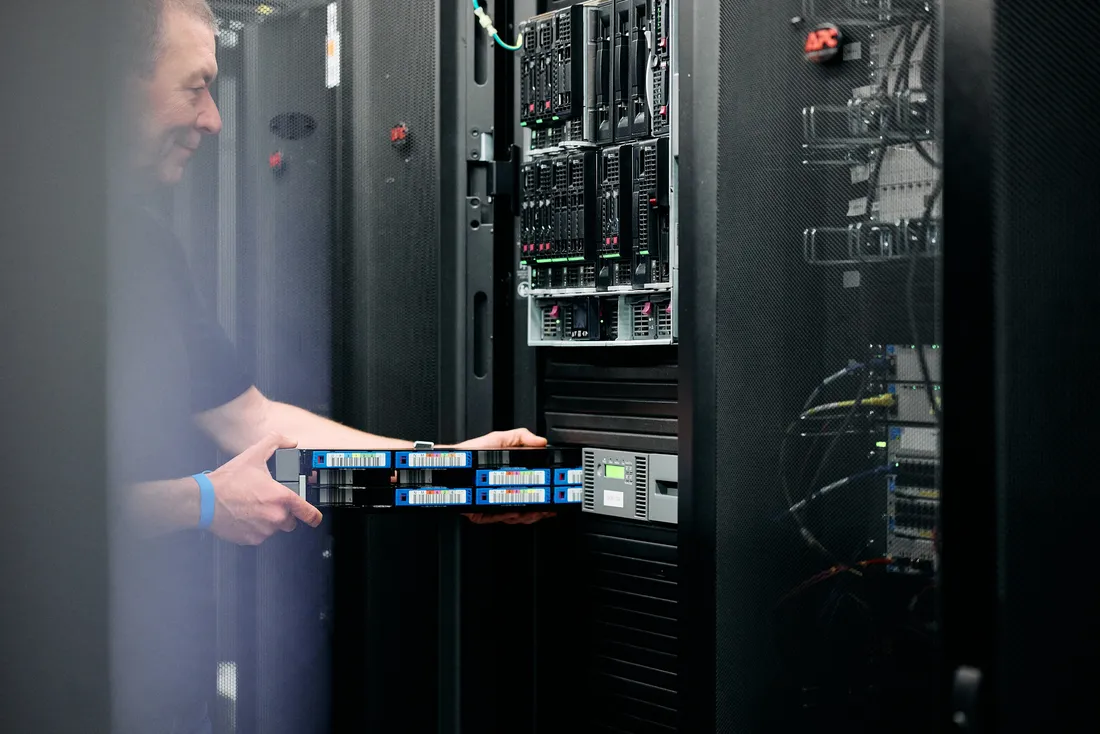
- Unveränderbare Sicherungen: Sicherungen sind nach dem Schreiben für 30 Tage gegen Änderung und Löschung geschützt – auch gegenüber Administratorkonten.
- Kopie außer Haus: Eine zweite, verschlüsselte Kopie wird in einem Rechenzentrum in Deutschland vorgehalten, logisch getrennt vom Unternehmensnetz.
- Getrennte Verwaltung: Die Backup-Umgebung nutzt eigene Konten mit Multi-Faktor-Authentifizierung, die im übrigen Netz nicht verwendet werden.
- Getestete Wiederherstellung: Monatlich werden ausgewählte Systeme automatisiert in einer isolierten Umgebung wiederhergestellt und geprüft. Einmal im Jahr wird ein Notfallszenario gemeinsam mit dem Team durchgespielt.
- Notfallhandbuch: Zuständigkeiten, Kommunikationswege und die Reihenfolge der Wiederherstellung sind dokumentiert und liegen zusätzlich in Papierform vor.
Vorgehen
Nach einer Bestandsaufnahme der Systeme haben wir gemeinsam mit der IT der Niederlassung die Kritikalität der Anwendungen bewertet und daraus Wiederherstellungsziele und -reihenfolge abgeleitet.
Die neue Sicherung lief zunächst parallel zur bestehenden. Nach dem ersten erfolgreichen Wiederherstellungstest wurde die alte Lösung abgelöst. Die Ergebnisse der Tests werden dokumentiert und stehen für Prüfungen zur Verfügung.
Ergebnis
Die Sicherungen sind gegen Manipulation geschützt und zusätzlich außer Haus vorhanden. Kritische Systeme lassen sich nachweislich innerhalb von vier Stunden wiederherstellen, und die monatlichen Tests belegen die Wirksamkeit der Sicherung gegenüber internen und externen Prüfern.
Betrieb und Weiterentwicklung
Wir überwachen die Sicherungsjobs täglich, werten die Wiederherstellungstests aus und führen die jährliche Notfallübung durch. Als nächster Schritt ist die Ergänzung um eine kontinuierliche Überwachung auf verdächtige Aktivitäten geplant.